
自社製品の脆弱性を
AI エージェントがすべて洗い出す
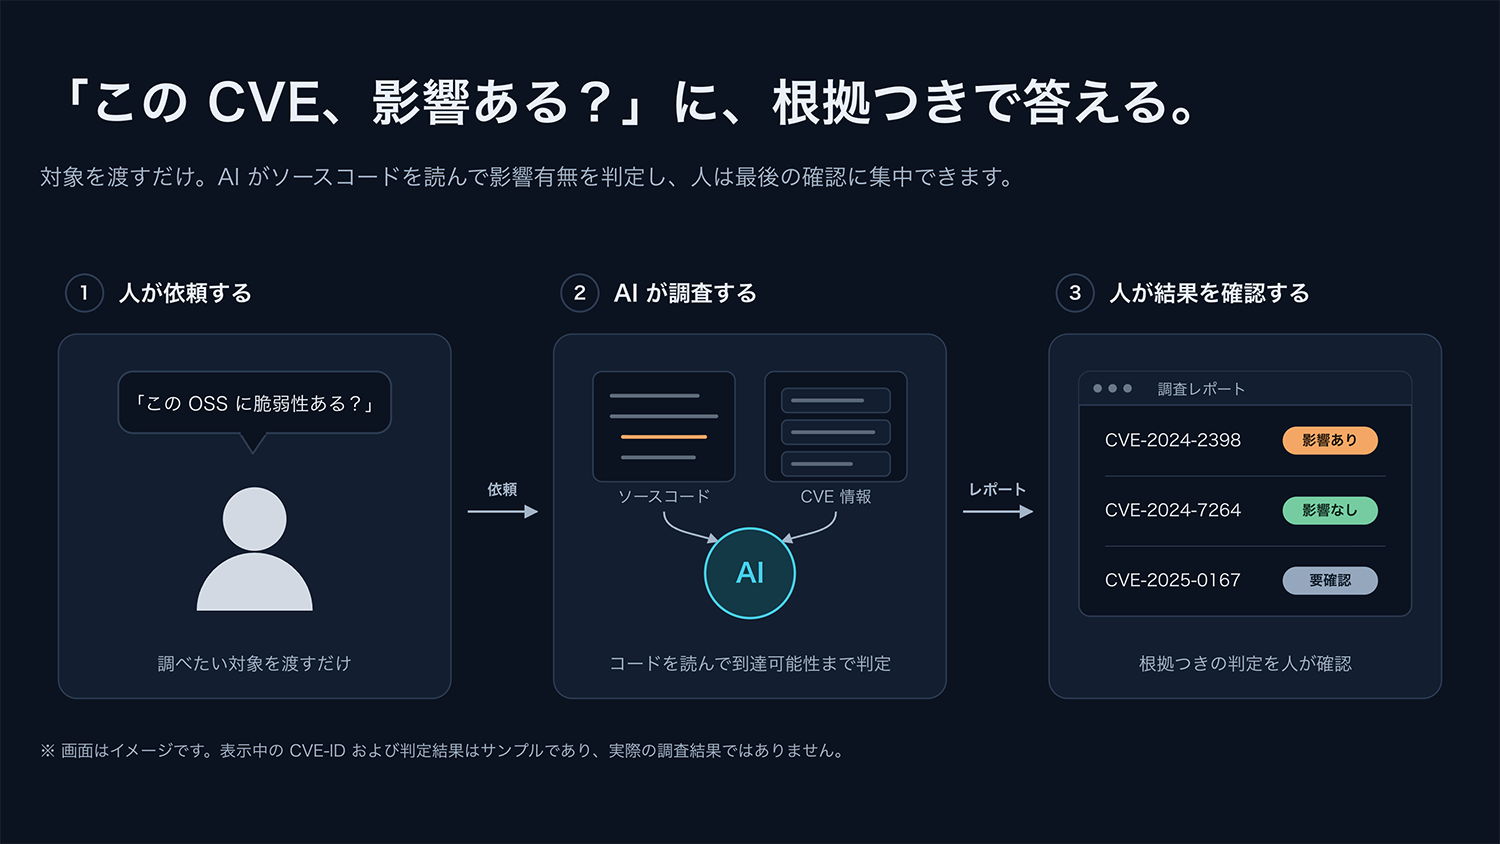
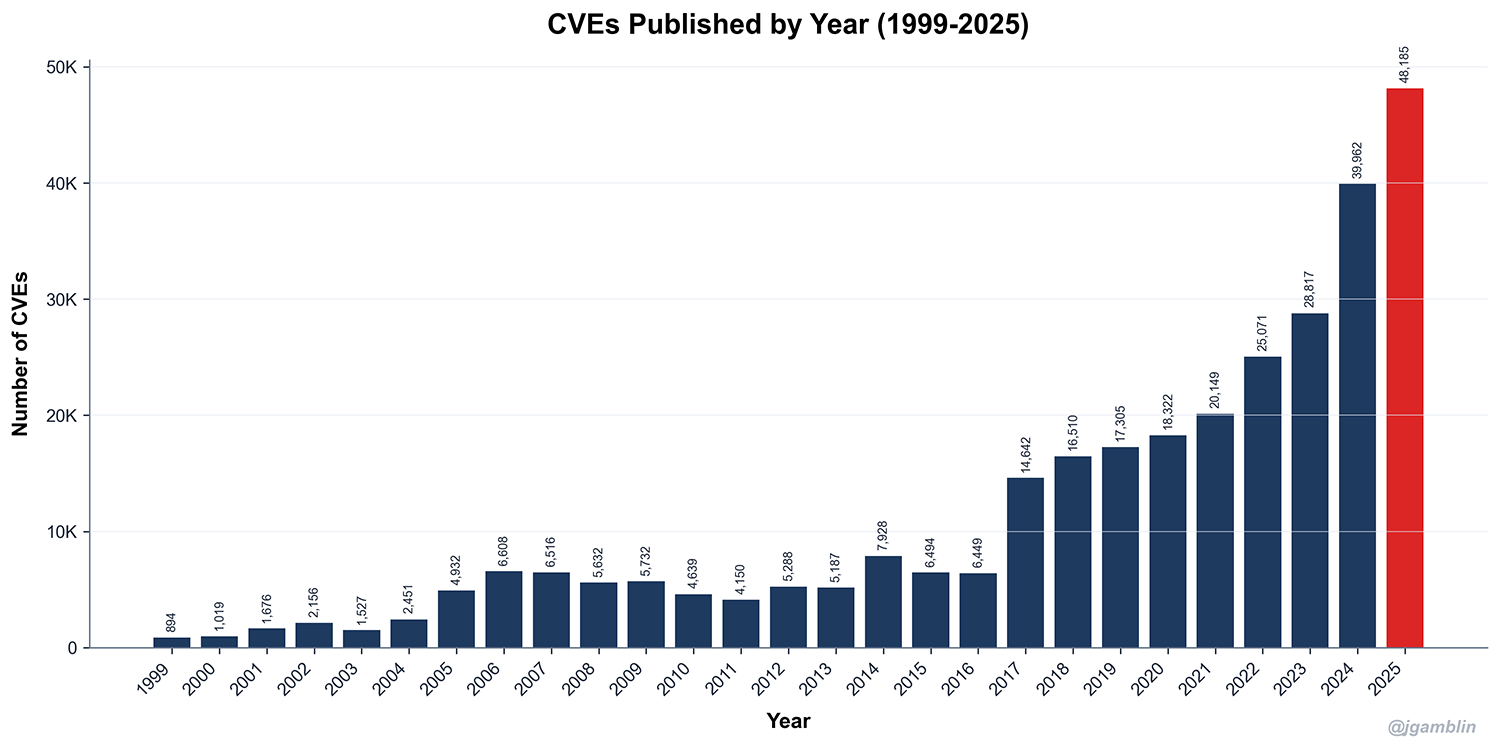
公開されるCVEの件数は年々増え続け、数多くのOSSで構成される自社製品への影響を、すべて人手で追うことは現実的ではありません。VulnHuntAgent(ヴァルンハントエージェント)は、対象ソースコードをAIエージェントが直接読み解き、CVEごとに”影響あり/なし”とその根拠を判定。調査結果をまとめた人向けのレポートと、影響ありと判断された脆弱性の修正パッチまでを自動で作成します。人が行うのは、その内容を確認して対応方針を判断することだけです。
CVE IDを入力すると、AIエージェントが対象のソースコードを調査し、”脆弱性の原因となるコードが自社製品に含まれているか、それが実際に呼び出される経路があるか“までを確認します。バージョン情報の照合だけでは”該当バージョンなので影響あり”としか言えませんが、”本製品は該当する関数を使っていない、ビルド時に無効化されている“といった条件まで踏み込み、影響有無とその根拠をセットで提示します。
調査対象はOSSに限りません。対象ソースのパスを指定するだけで、自社で実装したコードを含む任意のソースツリーをそのまま調査できます。OSS部分は公開されている既知CVEとの照合、自社実装部分はコードの静的解析と指定したCVEの到達性判定という形で調査し、結果は同じ画面・同じレポート形式にまとまります。製品全体の脆弱性状況を一つのビューで把握できます。
調査の過程はリアルタイムに表示され、“エージェントがどのファイルを読み、何を根拠に判断したか”を追跡できます。AIの判定をそのまま結論とせず、人がレビューして確定させるhuman-in-the-loopを前提とした設計です。判断の過程が残るため、レビュー担当者は結論だけでなく根拠まで確認でき、社内外への説明にもそのまま使えます。
調査結果は構造化データとして保持され、Markdownレポート、一覧表形式のCSV、SBOM標準であるCycloneDX VEX形式で出力できます。人が読む報告書と、機械が扱う脆弱性情報を同じ調査結果から生成するため、転記や再集計の手間がかかりません。影響なしと判断した根拠も証跡として残るため、取引先や顧客からの問い合わせに対する回答資料としてそのまま活用できます。
影響ありと判定された脆弱性については、修正内容の提案からパッチの生成、Pull Requestの作成までを自動化できます。開発者は提示された差分をレビューしてマージするだけでよく、脆弱性を見つけてから修正が製品に取り込まれるまでの時間を短縮できます。対象リポジトリや適用条件は設定ファイルで制御でき、意図しない変更が勝手に入ることはありません。
※Pull Requestの自動作成はお客様の開発環境(ソース管理の構成やアクセス権限)に依存します。詳細はお問い合わせください。
車載ソフトウェアのサイバーセキュリティ規格ISO/SAE21434が定める継続的サイバーセキュリティ活動のうち、脆弱性の分析と管理をAIエージェントで支援します。判定結果は CycloneDX VEX形式の証跡として出力でき、脆弱性の発見から対応方針の記録までを根拠付きで追跡可能にします。
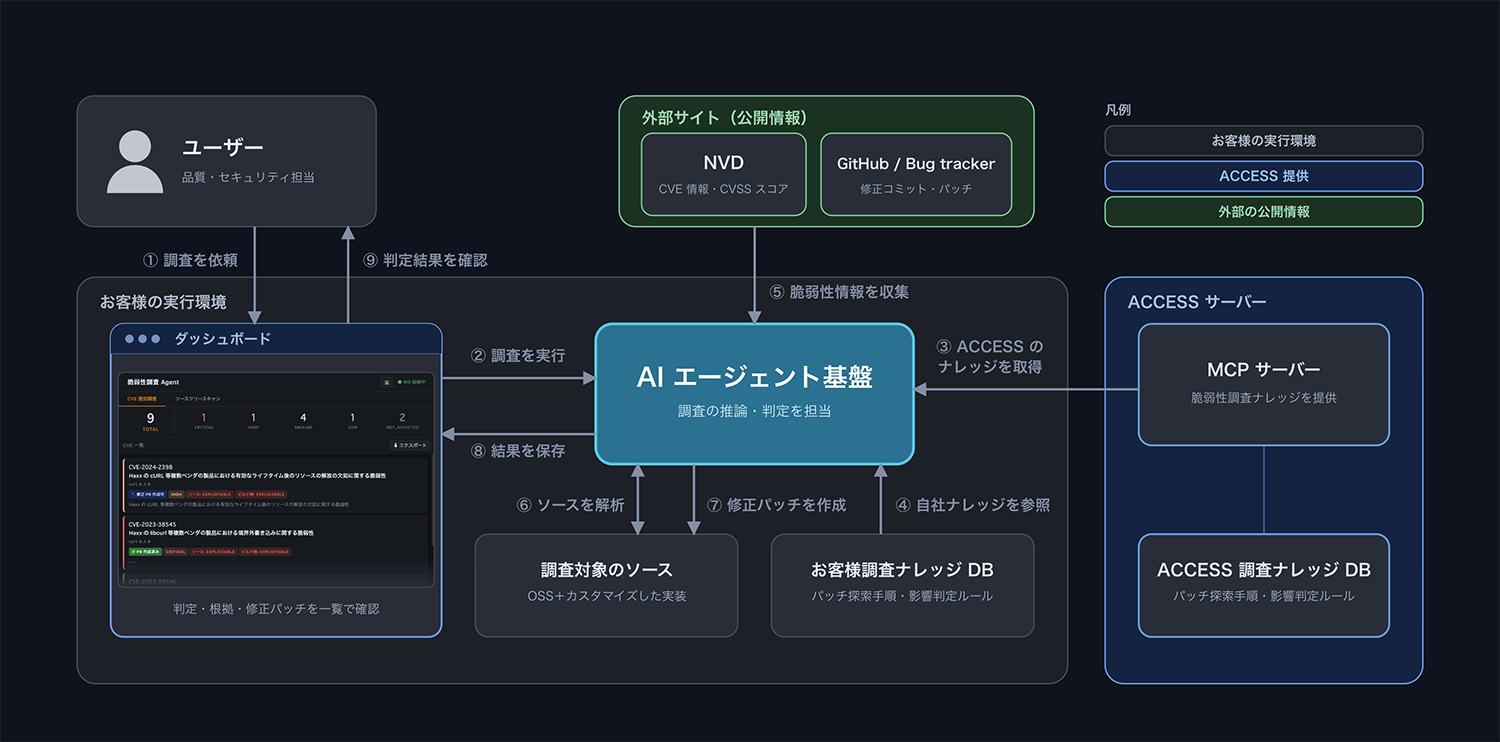
ダッシュボードから調査対象パスを指定すると、調査エンジンがAIエージェントを起動し、対象のソースコードを解析します。脆弱性の情報は公開データベース(NVD)から取得し、解析結果と突き合わせて影響有無を判定。結果はレポートとして保存され、実行中の進捗はリアルタイムに画面へ返されます。またCVE個別ごとの調査も可能です。